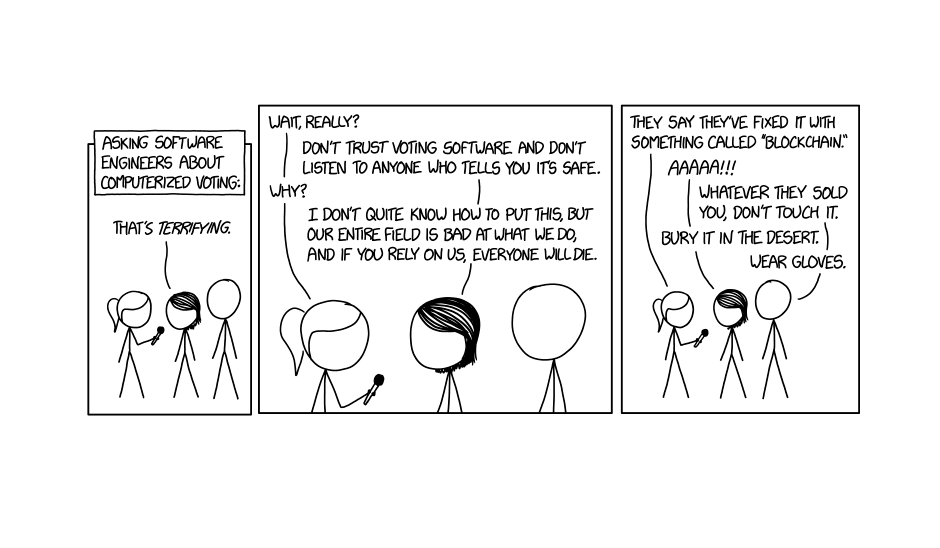
É esattamente il concetto che devo spiegare tutti i giorni.
Non esiste sicurezza al 100%. La sicurezza è un insieme di cose, processi e attenzioni che innalzano il più possibile il livello di sicurezza, appunto. E ciò che può essere considerato altamente sicuro oggi non lo sarà domani.
Diffidate di chiunque venda qualcosa di “sicuro al 100”.
“L’unico computer veramente sicuro è quello spento, sigillato in un blocco di cemento e sepolto in un bunker… ma anche allora non sarei del tutto sicuro.” Gene Spafford
in sicurezza informatica non si parla mai di eliminare il rischio, è impossibile raggiungere rischio zero.
per questo si cerca di mitigare il rischio.
Se vedi quello che ho visto io lavorando su bug bounty programs anche di aziende grandissime e considerate “sicure”, vedresti che un sistema senza vulnerabilita’ semplicemente non esiste.
Io l’ho visto in 25 anni di ‘professione’. Non faccio bounty perchè mi stanno sul cazzo, ma assessment manlevati su apparati, reti, infrastrutture critiche, applicazioni custom, web, mobile, automotive, firmware ecc…
La mia statistica personale in tutti questi anni dimostra che più sono critiche le infrastrutture (e per critiche intendo VERAMENTE critiche, roba da sicurezza nazionale) e più fanno schifo, ma di uno schifo che non ne avete idea.
Non solo i carrozzoni, che annacquano la sicurezza nei meandri dei grossi numeri di sistemi da gestire e (non) aggiornare, ma anche e soprattutto le realtà critiche del settore pubblico/nazionale.
Le cose peggiori le ho viste anche in realtà molto piccole, che non posso nominare, ma che se vi fermate a pensare a quali possano essere i sistemi pubblici in assoluto più critici a livello nazionale forse ci arrivate da soli.
Roba che ti porta sul serio a chiederti se qualcuno non possa voler mantenere un tale livello di schifo per interessi di parte.; certe situazioni sembrano andare ben oltre la semplice inefficienza.